

नई दिल्ली : देश के सबसे बड़े सरकारी बैंक, स्टेट बैंक ऑफ इंडिया के करीब 4,000 ग्राहकों का डेटा डार्क वेब पर लीक हो गया है। बैंक ने डेटा लीक की जांच भी शुरू कर दी है। SBI ने बुधवार को स्टॉक एक्सचेंज फाइलिंग में इसकी जानकारी दी।
बैंक ने बताया कि डार्क वेब पर लीक डेटा में से 3,897 कस्टमर रिकॉर्ड्स में पर्सनली आइडेंटिफिएबल इनफार्मेशन (PII) पाई गई है। PII यानी नाम, मोबाइल नंबर, ईमेल, पता, आधार या बैंक CIF नंबर जैसी डिटेल्स हैं।
एजेंसियों से मिले अलर्ट के बाद जांच शुरू हुई
SBI ने बताया कि उसे 16 अक्टूबर को डार्क वेब पर डेटा लीक को लेकर अलर्ट मिले थे। ये अलर्ट बैंक के थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और इंडियन कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) की तरफ से जारी किए गए थे। इन चेतावनियों के मिलने के तुरंत बाद बैंक की टेक्निकल टीम ने जांच प्रक्रिया शुरू की।
3.75 लाख रिकॉर्ड्स का एनालिसिस किया गया
अलर्ट मिलने के बाद डार्क वेब पर अवेलेबल लगभग 3,75,000 रिकॉर्ड्स का शुरुआती एनालिसिस किया गया। इस जांच के दौरान बैंक ने पाया कि कुल 3.89 लाख से ज्यादा रिकॉर्ड्स में से 3,897 ग्राहकों के डेटा में उनकी व्यक्तिगत जानकारियां मौजूद हैं।
नाम, पता और लोन रिकॉर्ड्स: डेटा में क्या-क्या शामिल?
जांच में सामने आए 3,897 रिकॉर्ड्स में ग्राहकों की कई निजी और बैंकिंग जानकारियां शामिल हैं…
- पर्सनल डिटेल्स: ग्राहकों के नाम, जेंडर, रजिस्टर्ड मोबाइल नंबर, DOB, ईमेल-ID और घर का पता।
- बैंकिंग डिटेल्स: ब्रांच कोड, कस्टमर इंफॉर्मेशन फाइल (CIF) आइडेंटिफायर्स और लीड आईडी।
- लोन डॉक्यूमेंट्स: लोन और लीड रिकॉर्ड्स से जुड़ा मेटाडेटा और उनसे जुड़ी अन्य फाइलें।
हैकर ग्रुप ‘Siriusim’ ने बैंक का डेटा हैक किया
बैंक का यह ऑफिशियल बयान एक अज्ञात हैकर ग्रुप ‘Siriusim’ के दावे के बाद आया है। इस ग्रुप ने दावा किया था कि उसने SBI से जुड़े ग्राहक डेटा, लोन एप्लीकेशन और अकाउंट ओपनिंग डॉक्युमेंट्स को हैक किया है।
साइबर सिक्योरिटी मॉनिटरिंग अकाउंट ‘CyberPulse56’ ने सोशल मीडिया प्लेटफॉर्म X पर 16 अक्टूबर को पहली बार इस दावे को हाईलाइट किया था।
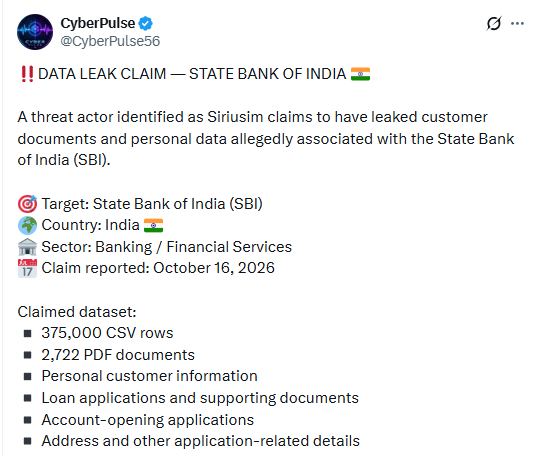
पोस्ट के मुताबिक, हैकर ग्रुप के पास CSV फॉर्मेट में लगभग 3.8 लाख डेटा एंट्रीज और बैंक से जुड़ी 2,722 PDF फाइलें मौजूद थीं। हालांकि, इन दावों की ऑथेंटिसिटी और डेटा के मेन सोर्स की इंडिपेंडेंट कन्फर्मेशन अभी तक नहीं हुई है।
CERT-In से जुड़ी साइबर एजेंसी करेगी जांच
- डेटा लीक का अलर्ट मिलते ही SBI ने अपने साइबर इंसिडेंट रिस्पॉन्स और कंटेनमेंट प्रोटोकॉल को तुरंत एक्टिव कर दिया है।
- इसके साथ ही बैंक ने CERT-In की एक इंडिपेंडेंट साइबर सिक्योरिटी एजेंसी को जांच का जिम्मा सौंपा है।
- यह एजेंसी मामले की गहराई और इससे ग्राहकों व बैंक को होने वाले संभावित जोखिमों का आकलन कर रही है।
बैंक के कामकाज-सर्विसेज पर असर नहीं
SBI ने कहा कि इस घटना का बैंक के कोर बिजनेस ऑपरेशन्स, सर्विसेज, फाइनेंशियल परफॉरमेंस या बिजनेस कंटिन्यूटी पर कोई असर नहीं पड़ा है। बैंक के मुख्य काम बिना किसी रुकावट के सामान्य रूप से चल रहे हैं।
SBI ने कहा कि वह इस पूरी घटना पर लगातार नजर बनाए हुए है। बैंक लागू होने वाले सभी नियमों के अनुसार जरूरी कदम उठाएगा।
जांच में यह देखा जाएगा कि क्या लीक डेटा पूरी तरह ऑथेंटिक और पूरा है, इसके लीक होने का सोर्स क्या था और ग्राहकों की सुरक्षा सुनिश्चित करने के लिए क्या-क्या निवारक उपाय तुरंत लागू किए जाने चाहिए।